Sector en normen
ISO 27001 voor zorgorganisaties: ISMS roadmap, controlmapping en auditdata
Praktische ISO 27001 uitvoering met Annex A controlsets, eigenaarschap en meetbare security-operatie voor de zorg.

BrainPen
1 min leestijd
0
Kernuitdaging: beleid zonder operationele control ownership
Veel zorgorganisaties hebben securitybeleid, maar geen actieve control-eigenaren en geen ritme op evidence-verversing.
ISMS control operating model
| Domein | Voorbeeld control | Control owner | Meetfrequentie |
|---|---|---|---|
| Identity & access | JML-review en recertificatie | IT lead | Maandelijks |
| Asset management | CMDB volledigheid | Security officer | Maandelijks |
| Incident response | MTTD / MTTR security events | CISO / QMS lead | Wekelijks |
| Vendor risk | Kritieke leveranciers met actuele DPIA | Procurement + FG | Per kwartaal |
Verplichte data voor audit readiness
- Risicoregister met likelihood x impact en treatment status
- Verklaring van toepasselijkheid (SoA) met rationale per control
- Jaarplan interne security audits + testresultaten
- Incidentlog met RCA en herhalingspreventie
90-dagen maturity doelen
- 100% control owners toegewezen
- 95% controls met actuele evidence < 30 dagen oud
- Kritieke risico's zonder treatment plan: 0
BrainPen bijdrage
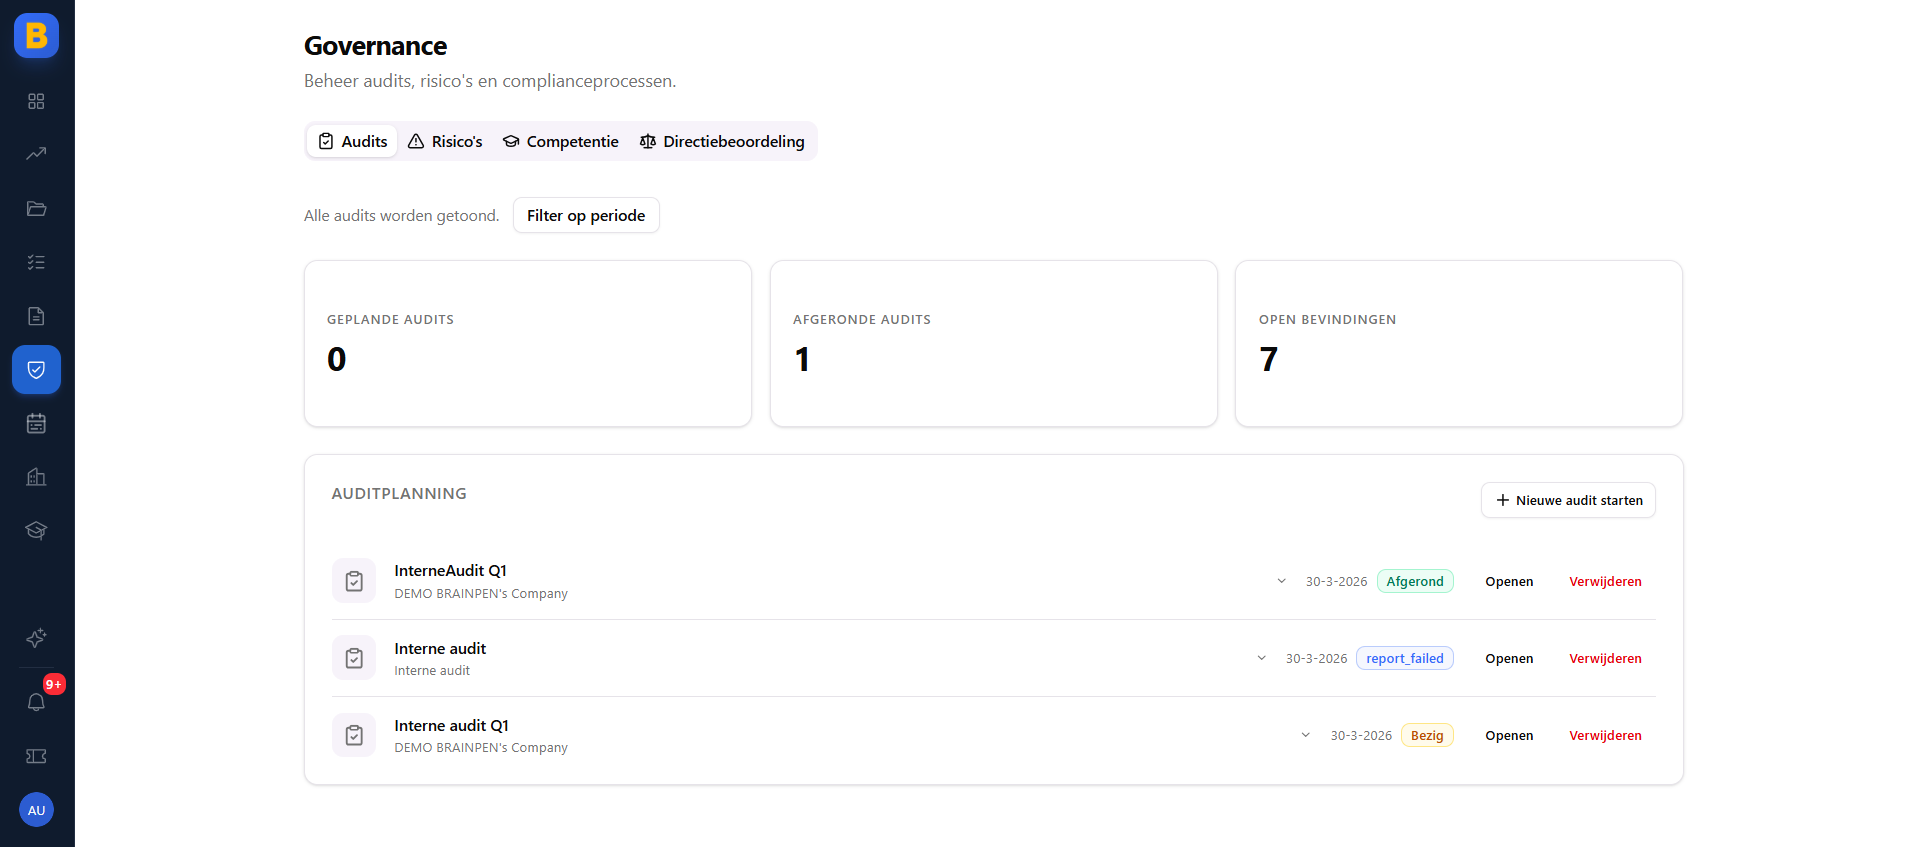
BrainPen centraliseert control-evidence, risico's, audits en managementreview data. Daardoor verandert ISO 27001 van documentproject naar bestuurbaar systeem.